Depuis l’entrée en application du RGPD, le 25 mai 2018, toute violation de données personnelles présentant un risque pour les personnes doit être notifiée à la CNIL dans les 72 heures. La CNIL publie ces notifications en données ouvertes. Elles forment la mesure la plus fiable dont on dispose sur les fuites de données en France.
Cyber Network Consulting en a tiré un baromètre des fuites de données en France, mis à jour à chaque publication de la CNIL, qui permet de lire ces chiffres par année, par origine et par secteur. C’est la source la plus précise que nous connaissions sur le sujet. Voici ce qu’elle enseigne, et surtout ce que ces chiffres ne peuvent pas montrer.
Près de 50 000 fuites notifiées depuis 2018
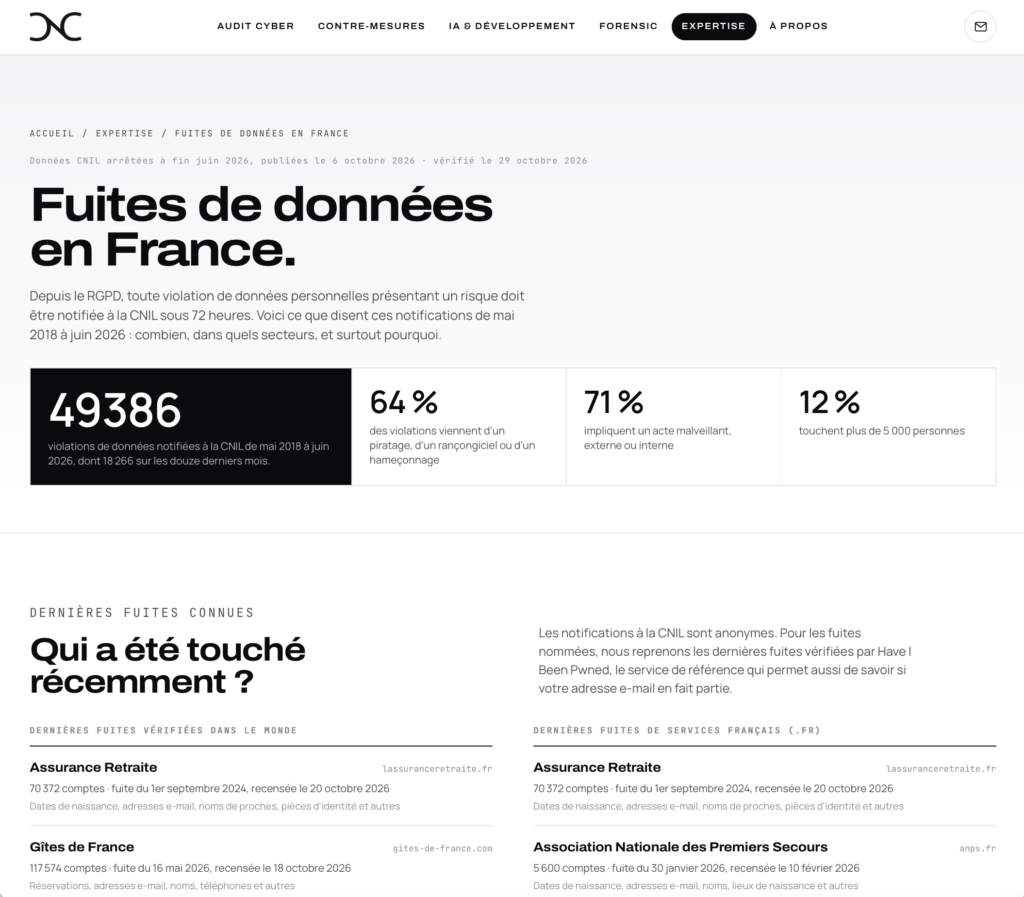
De mai 2018 à juin 2026, la CNIL a reçu 49 386 notifications de violations de données personnelles, dont 18 266 sur les douze derniers mois. La hausse récente est réelle, mais il faut la lire avec la précaution que la CNIL indique elle-même : un incident survenu chez un même sous-traitant a été notifié séparément par chacun des nombreux organismes concernés, ce qui gonfle mécaniquement certains trimestres.
Toutes ces fuites ne se valent pas. Un peu plus d’une sur dix, 11,7 % exactement, touche plus de 5 000 personnes. Les autres concernent quelques dizaines ou quelques centaines de personnes, ce qui ne les rend pas anodines pour ceux dont les données ont circulé.
Deux fuites sur trois viennent d’une attaque
Le piratage, les rançongiciels et l’hameçonnage figurent parmi les origines de 64 % des notifications. Lorsqu’on regarde la cause, l’acte externe malveillant domine de la même façon : il est cité dans 67,8 % des cas.
Ce résultat n’étonnera personne. Il confirme que la première protection reste technique : des accès bien gérés, des systèmes à jour, une double authentification généralisée et des équipes capables de reconnaître un message piégé. C’est l’objet d’un audit cyber, et c’est aussi ce que détaille notre bilan des fuites de données, arnaques et hameçonnage.
Plus d’une fuite sur trois ne doit rien aux pirates
Le chiffre le plus instructif est celui qui reste. Dans 36 % des notifications, ni le piratage, ni un rançongiciel, ni l’hameçonnage ne figurent parmi les origines de l’incident. Les causes sont alors beaucoup plus banales :
- des données envoyées au mauvais destinataire : 8,8 % des notifications ;
- une publication non volontaire d’informations : 6,4 % ;
- un équipement perdu ou volé : 5,3 % ;
- des documents papier perdus, volés ou laissés accessibles : 1,8 % ;
- des informations divulguées de vive voix : 0,7 % ;
- des appareils ou des documents mis au rebut sans effacement ni destruction : 152 notifications.
Côté causes, l’acte interne accidentel représente 15,4 % des cas. Autrement dit, une part importante des fuites ne passe ni par un serveur ni par un logiciel malveillant, mais par un courriel mal adressé, un ordinateur oublié, un dossier laissé sur une table ou une conversation tenue au mauvais endroit.
L’acte interne malveillant : 4 %, et rarement anodin
L’acte interne malveillant est cité dans 2 041 notifications, soit 4,1 % du total. Le chiffre paraît faible. Il recouvre pourtant les situations les plus délicates pour une entreprise : un collaborateur qui exporte un fichier avant de partir, un accès conservé après une mission, une information revendue. Ce sont aussi les situations dans lesquelles les preuves disparaissent le plus vite, comme nous l’expliquons dans notre article sur le salarié parti avec les fichiers clients.
Ce que les chiffres de la CNIL ne montrent pas
Ces statistiques ont une limite qu’il faut garder en tête : elles ne portent que sur les données personnelles. Une entreprise n’a aucune obligation de notifier à la CNIL la fuite d’un projet de cession, d’une offre tarifaire, d’un procédé de fabrication ou du compte rendu d’un comité de direction, tant qu’aucune donnée personnelle n’est en cause.
L’espionnage industriel échappe donc en grande partie à ce baromètre. Une conversation captée dans une salle de réunion, un document photographié, une négociation écoutée ne laissent de trace dans les statistiques que si la fuite est découverte et qu’elle concerne des données personnelles. Les 0,7 % de divulgations orales mesurent ce qui a été constaté et notifié, pas ce qui se dit réellement hors des murs.
Les chiffres de la CNIL sont un plancher, pas un plafond. Ils décrivent bien le risque cyber et l’erreur humaine ; ils laissent dans l’ombre la fuite d’informations stratégiques, celle qui coûte le plus cher à une entreprise sans jamais apparaître dans un tableau.
Et dans votre secteur ?
La santé et l’action sociale concentrent à elles seules plus d’un quart des notifications, devant l’administration publique et les activités financières. L’industrie manufacturière en compte 1 650. Le baromètre de Cyber Network Consulting permet de choisir son secteur d’activité et d’y lire le nombre de notifications, la part des cyberattaques et les origines propres à ce secteur. C’est un bon point de départ pour situer son propre risque.
Réduire le risque : deux fronts à tenir
Les chiffres dessinent deux familles de réponses, qui ne se remplacent pas l’une l’autre.
- Le front technique. Gestion des accès, mises à jour, double authentification, sauvegardes, détection des comportements anormaux, sensibilisation à l’hameçonnage. C’est là que se jouent les deux tiers des incidents notifiés.
- Le front humain et physique. Règles d’envoi des documents sensibles, gestion des équipements nomades, destruction des supports, discipline sur les lieux où se tiennent les échanges confidentiels, et vérification de ces lieux. C’est là que se joue le tiers restant, et la quasi-totalité des fuites stratégiques que la CNIL ne voit pas.
Questions fréquentes
Qui doit notifier une fuite de données à la CNIL, et dans quel délai ?
L’organisme responsable du traitement des données, dans les 72 heures après en avoir eu connaissance, dès lors que la violation présente un risque pour les personnes concernées (article 33 du RGPD). La notification peut être complétée ensuite si toutes les informations ne sont pas encore connues.
Les chiffres de la CNIL couvrent-ils l’espionnage industriel ?
Seulement lorsqu’il entraîne une fuite de données personnelles et qu’il est découvert. La fuite d’informations stratégiques sans données personnelles n’a pas à être notifiée et n’apparaît donc pas dans ces statistiques.
Pourquoi le nombre de notifications a-t-il bondi en 2025 ?
Une partie de la hausse est réelle. Une autre tient à la façon de compter : selon la CNIL, un incident survenu chez un même sous-traitant a été notifié séparément par chacun des organismes concernés, ce qui multiplie les notifications pour un seul événement.
Où consulter les chiffres par secteur ?
Les données brutes sont publiées par la CNIL sur data.gouv.fr. Le baromètre de Cyber Network Consulting les présente par année, par origine et par secteur, avec une mise à jour automatique à chaque nouvelle publication.
Comment savoir si mon adresse figure dans une fuite ?
Le service Have I Been Pwned recense les fuites vérifiées et permet de tester une adresse électronique. Si c’est le cas, changez les mots de passe concernés et activez la double authentification. Pour un dirigeant, les précautions vont plus loin : nous les détaillons dans notre article sur la fuite de données d’un dirigeant.
Être accompagné
Depuis 1991, International ICS protège l’information des entreprises et de leurs dirigeants sur les deux fronts que dessinent ces chiffres :
- un audit cyber pour mesurer l’exposition des systèmes, des accès et des comptes ;
- une opération de contre-mesures de surveillance technique pour vérifier les lieux où se tiennent les échanges confidentiels ;
- une analyse mobile lorsqu’un téléphone est soupçonné d’être compromis ;
- un accompagnement face à l’espionnage industriel, lorsque la fuite porte sur ce que les statistiques ne mesurent pas.
Contactez-nous pour faire le point sur votre exposition, avant que la fuite ne devienne une ligne de plus dans le baromètre.
Suivez-nous sur notre page Linkedin